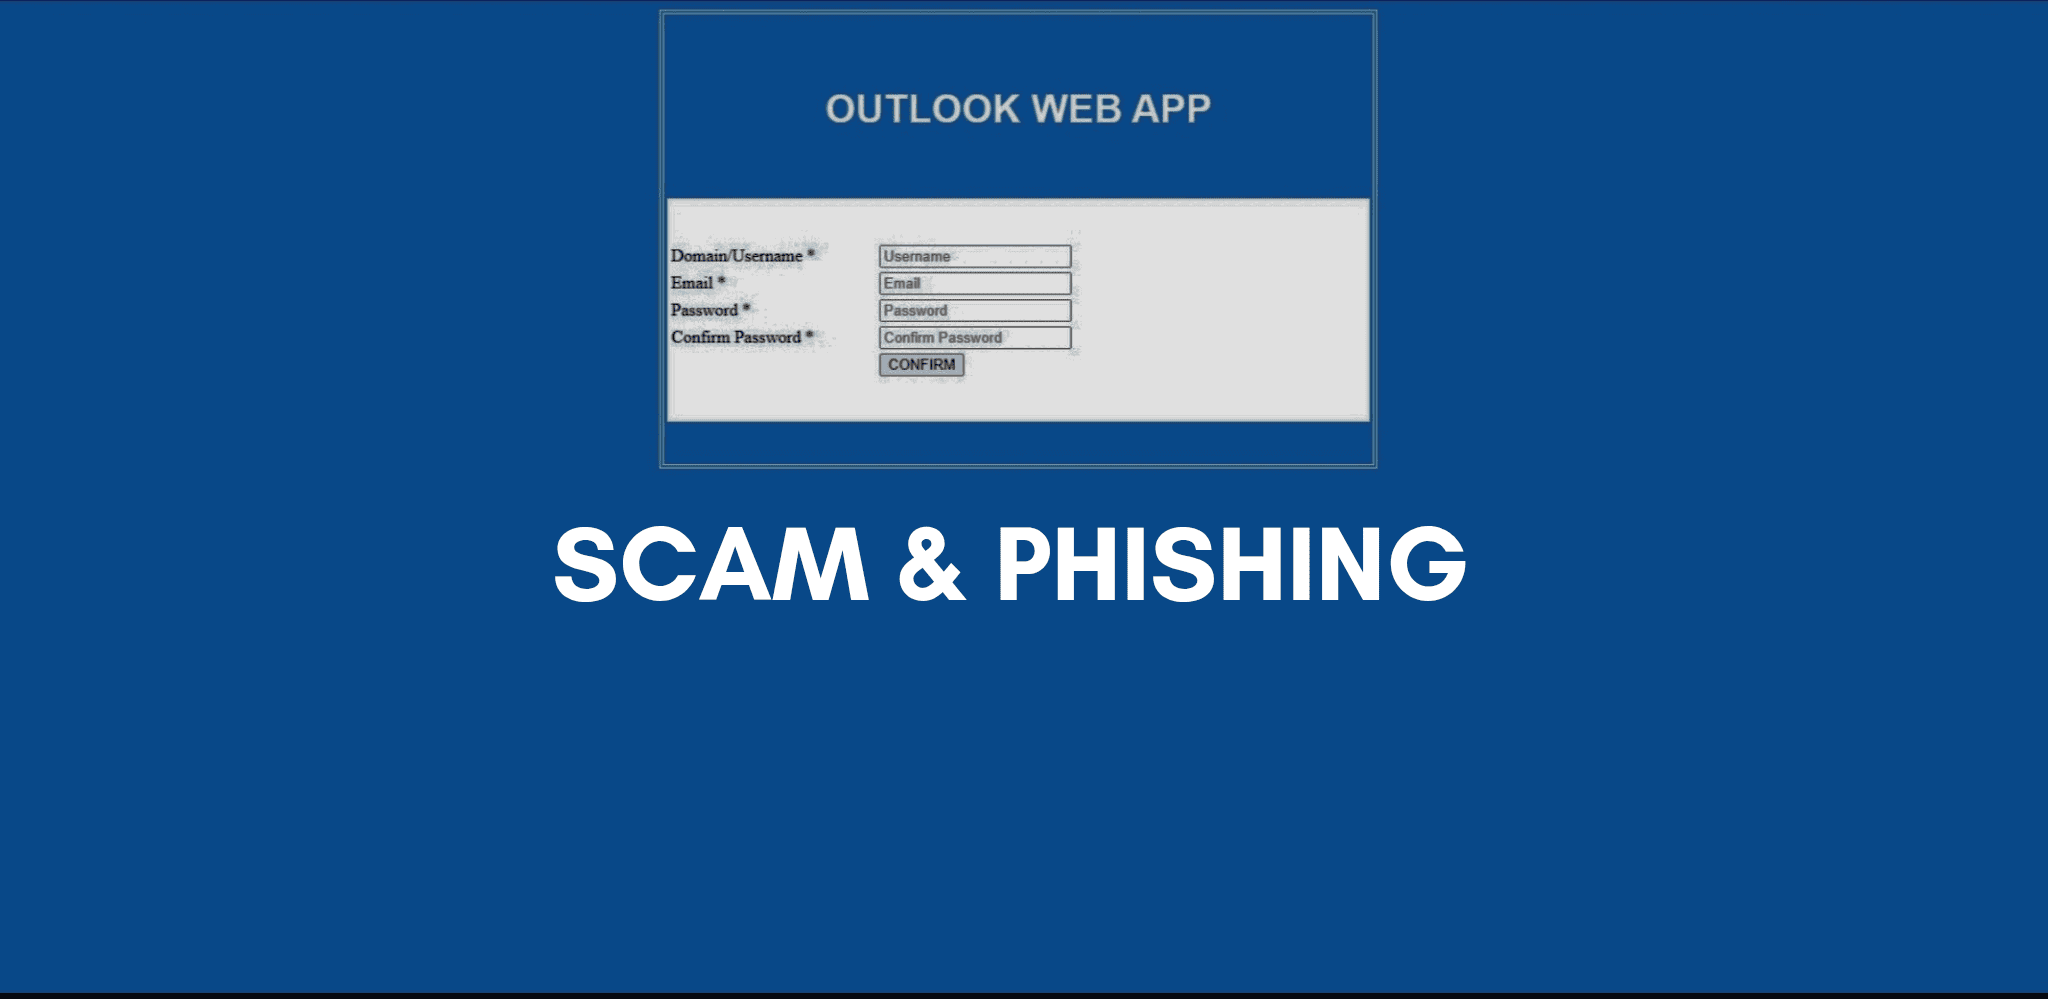
Tijekom proteklog tjedna naišao sam na zabrinjavajući val lažnih phishing poruka poslanih na moju službenu .hr adresu – istu onu koju koristim za svoju web-stranicu – pri čemu je svaka poruka navodno dolazila s ugledne hrvatske nacionalne usluge putem Microsoft Outlooka. U tri zasebna slučaja pronašao sam žuto označenu poveznicu u tijeku poruke koja je vodila na stranicu nalik Outlook Web prijavi (kao što se može vidjeti ovdje). Brza provjera na servisu VirusTotal i DNS pretraga potvrdile su da je svaki URL bio smješten na novoomregistriranom poslužitelju poznatom po prevarama. Unatoč tome, napadači su postali toliko lijeni da lažne stranice za prijavu više uopće ne sliče stvarnom Outlook sučelju, čime cijela priča postaje gotovo komična.
Ono što sam primijetio jest da su se ove phishing kampanje proširile poput šumskog požara, sustavno ciljajući nacionalne tvrtke i državne agencije diljem Hrvatske. Same poruke ne sadrže nikakav službeni vizualni identitet niti personalizaciju (primjer je povezan ovdje); one jednostavno nalažu da se prijavite ili ažurirate svoj račun putem priložene poveznice. Ako zagrizete udicu, vaše se vjerodajnice odmah prikupljaju, čime napadači dobivaju potpuni pristup vašim Microsoft 365 i Outlook računima, kao i svim drugim povezanim uslugama. Odatle se kompromitirani račun koristi za pokretanje novog vala phishing poruka svima s vaše liste kontakata, čime se pokreće neumoljiva lančana reakcija diljem vaše mreže.
Opasnost ne leži u glamuroznom ili složenom inženjeringu, već u pukom volumenu i našem urođenom povjerenju u poznate institucije. Ovi su napadi postali učestaliji, ali paradoksalno manje sofisticirani. Iskorištavajući naš refleksivni odgovor na "hitna" upozorenja o računu, prevaranti se nadaju zaobići pažljivu provjeru i zadovoljiti najniži prag obmane.
Kako biste se zaštitili, svaku neočekivanu poveznicu u e-pošti tretirajte sa sumnjom. Prije klika, zadržite pokazivač miša iznad adrese pošiljatelja kako biste potvrdili da odgovara navedenoj domeni te provjerite ima li odstupanja u URL-u. Ako sumnjate na pokušaj krađe identiteta, odmah to prijavite svom IT odjelu. Za one koji se snalaze s zaglavljima poruka i zlonamjernim poveznicama, proslijedite detalje na CERT.hr; u suprotnom, jednostavno označite poruku kao sumnjivu kako bi sigurnosni stručnjaci mogli provesti istragu. Jednako je važno širiti vijest: podijelite svoje iskustvo s kolegama i podsjetite ih da je svijest naš najjači štit protiv ovih napada.
Dobar primjer je poruka koju sam primio od „Meteo.hr“. Nakon što sam provjerio legitimnost domene putem CARNetove Domene.hr baze podataka, otkrio sam da se doista radi o pravoj, nekompromitiranoj domeni. Ipak, poruka je uspjela zaobići filtre za neželjenu poštu i završiti u mojoj primarnoj pretincu – što je snažan podsjetnik na to kako napadači zloupotrebljavaju pouzdane marke kako bi izbjegli otkrivanje.
Dok ove phishing kampanje i dalje haraju hrvatskim institucijama, dajmo svi svoj doprinos u zaštiti naše digitalne infrastrukture. Ako radite u nacionalnoj agenciji, molimo vas da proslijedite ovo upozorenje i naglasite važnost opreza. Prije svega, ostanite sigurni na internetu i ne zaboravite zastati – te dvaput provjeriti – prije nego što kliknete. 🛡️
Naslovna slika moja je vlastita snimka zaslona iz virtualnog stroja uređena u alatu Canva, dok je tekst lektoriran i provjeren na jasnoću pomoću alata Perplexity Pro AI.